Pentest indonesia merupakan solusi utama bagi bisnis yang ingin memastikan aplikasi mereka aman dari serangan siber. Di era transformasi digital yang cepat ini, ancaman keamanan menjadi sangat nyata dan berbahaya. Salah satu kerentanan yang paling sering menghantui para pengembang aplikasi adalah Broken Authentication. Masalah ini tidak hanya mengancam data pengguna, tetapi juga dapat menghancurkan reputasi perusahaan Anda dalam sekejap. Oleh karena itu, memahami tanda-tanda aplikasi yang memiliki celah otentikasi sangatlah penting untuk pencegahan dini.
Apa Itu Broken Authentication?
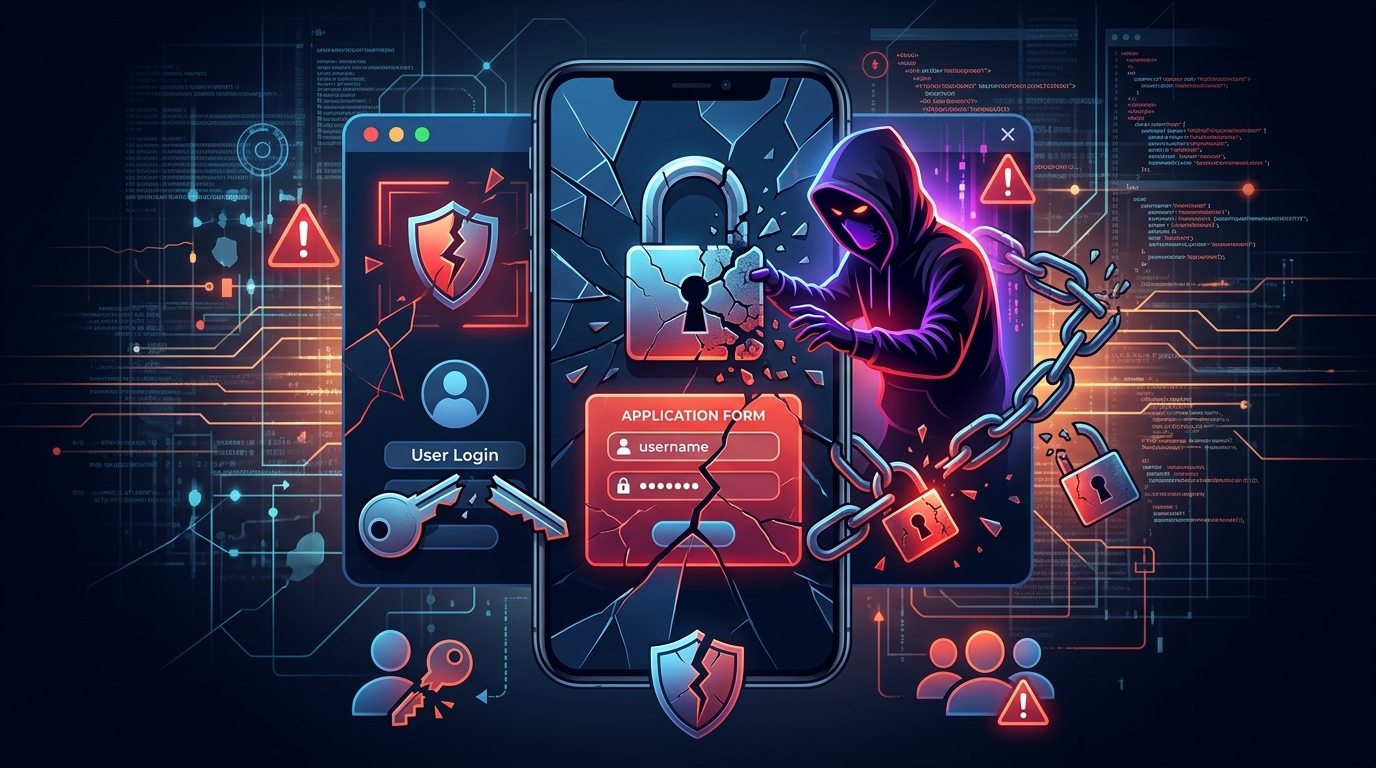
Sebelum kita membahas ciri-cirinya, mari kita definisikan terlebih dahulu apa itu Broken Authentication. Secara sederhana, ini adalah kondisi di mana fungsi otentikasi dan manajemen sesi dalam aplikasi tidak diterapkan dengan benar. Kondisi ini memungkinkan penyerang untuk mencuri identitas pengguna, menebak kata sandi, atau mengambil alih sesi yang sedang aktif. Penyerang biasanya mengincar akun administratif untuk mendapatkan kontrol penuh atas sistem. Namun, banyak pemilik aplikasi yang tidak menyadari bahwa sistem mereka memiliki celah ini sampai semuanya terlambat.
Menurut standar industri keamanan global seperti OWASP Top 10, Broken Authentication secara konsisten menempati posisi teratas sebagai risiko keamanan web paling kritis. Hal ini membuktikan bahwa otentikasi bukanlah hal yang bisa dianggap sepele oleh tim IT manapun. Sebagai contoh, jika aplikasi Anda membiarkan pengguna login berkali-kali tanpa batas, maka Anda sedang membuka pintu bagi peretas. Oleh karena itu, audit keamanan secara berkala sangat diperlukan untuk menemukan lubang-lubang kecil yang berpotensi menjadi bencana besar.
1. Lemahnya Proteksi Terhadap Serangan Brute Force
Tanda pertama aplikasi Anda mengalami masalah serius adalah ketiadaan pembatasan percobaan login. Hacker menggunakan alat otomatis untuk mencoba ribuan kombinasi kata sandi dalam hitungan detik. Jika aplikasi Anda tetap mengizinkan percobaan tanpa adanya jeda atau pemblokiran, maka sistem Anda sangat rentan. Selain itu, ketiadaan fitur CAPTCHA pada halaman login juga menjadi indikasi bahwa keamanan aplikasi belum optimal. Penyerang akan sangat mudah mengeksploitasi halaman tersebut melalui serangan otomatisasi.
Selanjutnya, Anda harus memperhatikan apakah sistem mengirimkan notifikasi saat ada aktivitas login yang mencurigakan. Aplikasi yang aman biasanya akan memberikan peringatan kepada pengguna jika ada login dari perangkat atau lokasi yang tidak dikenal. Namun, aplikasi dengan Broken Authentication seringkali mengabaikan aspek log aktivitas ini. Akibatnya, peretas bisa beraksi dengan tenang tanpa diketahui oleh pemilik akun yang sah. Di sinilah layanan Pentest Indonesia berperan penting untuk mensimulasikan serangan tersebut sebelum hacker sungguhan melakukannya.
2. Pengelolaan Sesi yang Tidak Aman
Sesi atau session management adalah elemen krusial dalam interaksi pengguna dengan aplikasi. Salah satu tanda Broken Authentication yang fatal adalah ketika ID sesi (session ID) ditampilkan secara jelas di dalam URL. Hal ini sangat berbahaya karena penyerang dapat dengan mudah mencuri session ID tersebut melalui sejarah browser atau serangan man-in-the-middle. Selain itu, jika sesi tidak segera berakhir setelah pengguna logout, maka akun tersebut tetap dalam keadaan terbuka dan bisa diakses kembali oleh orang lain.
Namun demikian, banyak pengembang masih melewatkan konfigurasi timeout sesi yang tepat. Sebagai contoh, sebuah sesi yang tetap aktif selama berhari-hari tanpa aktivitas meningkatkan risiko pembajakan sesi secara signifikan. Selain itu, pembuatan ID sesi yang dapat ditebak juga menjadi celah yang sering dimanfaatkan. ID sesi seharusnya bersifat acak dan sulit untuk diprediksi oleh algoritma manapun. Jika sistem Anda menghasilkan ID sesi yang berurutan, maka itu adalah tanda merah yang sangat nyata bagi keamanan Anda.
Risiko Session Fixation
Selain masalah di atas, session fixation juga menjadi ancaman yang nyata dalam kategori Broken Authentication. Dalam skenario ini, penyerang memaksa pengguna untuk menggunakan ID sesi tertentu yang sudah diketahui oleh penyerang. Setelah pengguna berhasil login, penyerang tinggal menggunakan ID yang sama untuk masuk ke akun tersebut. Tanpa adanya regenerasi ID sesi setelah proses login berhasil, aplikasi Anda praktis tidak memiliki perlindungan terhadap teknik ini. Oleh sebab itu, pembaruan ID sesi secara otomatis setelah otentikasi adalah kewajiban teknis yang harus dipenuhi.
3. Kebijakan Kata Sandi yang Sangat Longgar
Apakah aplikasi Anda mengizinkan pengguna menggunakan kata sandi yang sangat sederhana seperti “123456” atau “password”? Jika jawabannya ya, maka aplikasi Anda memiliki tanda Broken Authentication yang sangat jelas. Kebijakan kata sandi yang lemah memudahkan penyerang untuk melakukan tebakan manual maupun otomatis. Selain itu, kurangnya edukasi kepada pengguna mengenai pentingnya karakter unik memperburuk situasi keamanan data di dalam server Anda.
Di sisi lain, proses pemulihan kata sandi (forgot password) seringkali menjadi titik paling lemah dalam sebuah aplikasi. Beberapa aplikasi mengirimkan kata sandi lama dalam format teks biasa (plain text) melalui email, yang mana hal ini sangat tidak aman. Sistem yang baik seharusnya hanya mengirimkan tautan reset yang memiliki batas waktu tertentu. Selanjutnya, pertanyaan keamanan yang terlalu mudah ditebak juga memberikan jalan pintas bagi orang asing untuk meretas akun pengguna Anda secara legal melalui fitur pemulihan.
4. Tidak Adanya Multi-Factor Authentication (MFA)
Pada zaman sekarang, mengandalkan kata sandi saja sudah tidak lagi cukup untuk melindungi data sensitif. Jika aplikasi Anda tidak menawarkan atau mewajibkan Multi-Factor Authentication (MFA), maka risiko Broken Authentication meningkat pesat. MFA memberikan lapisan keamanan tambahan yang sangat sulit ditembus oleh peretas biasa. Sebagai contoh, meskipun hacker berhasil mendapatkan kata sandi, mereka tetap tidak bisa masuk tanpa kode verifikasi dari ponsel pengguna.
Oleh karena itu, implementasi MFA kini menjadi standar industri bagi aplikasi yang mengelola data keuangan atau data pribadi. Namun, banyak perusahaan masih enggan menerapkannya karena alasan kenyamanan pengguna. Padahal, mengorbankan keamanan demi kenyamanan adalah kesalahan fatal yang sering berakhir dengan kebocoran data massal. Dengan melakukan evaluasi mendalam melalui layanan pentest indonesia, Anda dapat menemukan cara terbaik untuk mengintegrasikan MFA tanpa mengganggu pengalaman pengguna secara berlebihan.
Langkah Mitigasi Bersama Pentest Indonesia
Setelah mengenali berbagai tanda di atas, langkah selanjutnya yang paling bijak adalah melakukan audit secara profesional. Mengandalkan tim internal saja terkadang tidak cukup karena adanya bias atau keterbatasan alat. Di sinilah pentingnya menggunakan jasa ahli yang objektif dan berpengalaman. Tim ahli akan melakukan pengujian penetrasi menyeluruh untuk mencari celah Broken Authentication yang tersembunyi jauh di dalam kode aplikasi atau konfigurasi server Anda.
Sebagai kesimpulan, Broken Authentication adalah masalah serius yang memerlukan perhatian mendalam dari setiap pemilik aplikasi digital. Tanda-tandanya mulai dari pengelolaan sesi yang buruk, kebijakan kata sandi yang lemah, hingga ketiadaan proteksi serangan otomatis. Namun, Anda tidak perlu khawatir karena semua celah ini dapat diidentifikasi dan diperbaiki sebelum jatuh ke tangan yang salah. Segera hubungi tim Pentest Indonesia untuk mendapatkan penilaian keamanan komprehensif. Jangan tunggu sampai terjadi insiden, karena perlindungan data pengguna adalah investasi terbaik bagi masa depan bisnis Anda.